

[비즈한국] 随着针对金融行业的黑客攻击接连发生,金融机构的信息保护现状备受关注。随着《信息保护产业法》施行令的修订,预计从2027年起,金融机构也将被强制要求公示其信息保护现状,目前参与自主公示的金融机构数量有所增加。然而,这在整个行业中仍属少数,且即便是被评为信息保护优秀企业或在安全投资方面较为积极的金融机构,也发生了个人信息泄露事故,引发了对该制度有效性的质疑。
韩国互联网振兴院(KISA)的信息保护公示制度旨在公开企业在信息保护方面的相关投资额、人力、认证及用户保护活动。目前,该制度要求特定业务领域的企业、营收超过3000亿韩元的上市公司,以及日均用户数超过100万名(以去年年底前3个月为准)的企业必须进行公示。根据现行法律,公共机构、金融公司、电子金融业务者及小型企业不在强制对象之列。
然而,随着科学技术信息通信部修订《关于促进信息保护产业的法律》(信息保护产业法)施行令,从2027年起,金融公司也将承担信息保护现状的公示义务。这是因为修订案删除了将公共机构、金融公司、电子金融业务者及小型企业列为豁免对象的条款。科技部相关人士表示:“目前正在进行内部程序,以便在法律正式公布后,确保修订案能从2027年1月起实施。”
此外,修订案还删除了原适用于上市公司的信息保护最高负责人(CISO)指定及申报要求,以及营收3000亿韩元的标准,将义务对象扩大至全体上市公司。用户数的核算标准从“去年年底前3个月平均”变更为“去年全年平均”,并将需进行信息保护管理体系(ISMS)认证的企业也纳入了强制对象。不过,考虑到小型企业在基础设施建设等方面的困难,该规定将从2029年起适用。
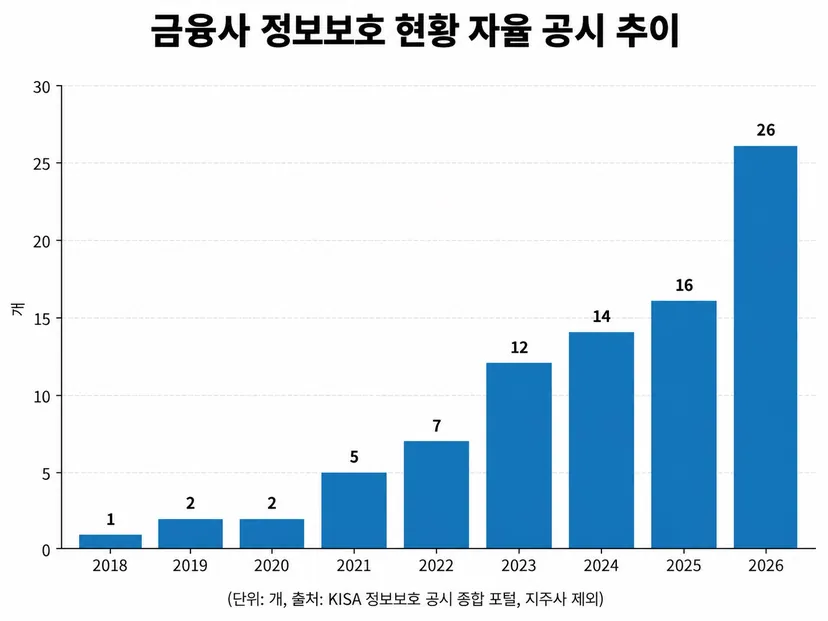
尽管在2027年强制化实施前,参与自主公示的金融机构有所增加,但从整个行业来看,占比依然微乎其微。据KISA信息保护公示门户网站显示,在金融公司(不含控股公司)中,2018年最早公开信息保护现状的是Viva Republica(Toss)。自2019年起,分别为2家、2020年2家、2021年5家、2022年7家、2023年12家、2024年14家、2025年16家。进入今年,参与自主公示的金融机构激增至26家。
在商业银行中,韩亚银行、IBK企业银行、Kakao Bank今年首次公示了信息保护现状。而NH农协银行、产业银行、K Bank、iM银行、全北银行、光州银行、庆南银行及外资银行等从未进行过公示。在地方银行中,济州银行从2023年起开始公示,釜山银行曾于2019年参与过一次。
保险行业中目前尚无任何机构进行自主公示。信用卡公司中,今年仅有乐天信用卡一家进行了公示;资本公司中也仅有乐天资本从2023年起参与。储蓄银行方面,仅有Welcome储蓄银行从2024年起开始公示,但今年新韩储蓄银行也加入了行列。
证券行业中,公开信息保护现状的机构也有所增加。2025年仅有NH、SK、大信、新韩、Toss、韩国投资证券等6家,但今年随着KB、友利(Yuanta)、韩亚、现代车证券的加入,增加到了10家。不过,考虑到证券机构总数超过60家,这一水平仍远远不足。
虚拟资产交易所被归类为信息通信业,而非金融业。在韩国国内5大韩元交易所(Upbit、Bithumb、Digital X、Coinone、Gopax)中,引人注目的是Gopax的运营方Streami,尽管不在强制对象内,但从2018年起持续公开了信息保护现状。5家交易所中,承担公示义务的是Dunamu(Upbit)和Bithumb,而Coinone和Digital X(原Korbit)则从未进行过信息保护公示。
明年起,信息保护公示强制对象企业将大幅增加,但人们对该制度的实效性仍存质疑。此次《信息保护产业法》施行令的修订,是政府2025年10月发布的“跨部门信息保护综合对策”举措之一。这是在去年发生SKT USIM黑客攻击、乐天信用卡信息泄露等大规模事故后,为强化民营企业安全能力而提出的方案。
然而,随着黑客攻击手段利用人工智能(AI)变得日益复杂,有观点指出需要更有效的制度。最近发生2.5万余名客户信息泄露的新韩银行,未能防住针对贷款咨询人员查询系统的黑客攻击。据悉,外部攻击者绕过了本人认证程序,通过反复输入信息查询所需的数值,从而窃取了个人信息。
新韩银行曾于2025年被评为信息保护公示优秀企业,并获得科技部部长奖。该奖项旨在表彰每年信息保护水平高或诚实履行公示义务的企业。新韩银行不仅在金融委个人信息利用及管理实态日常评估中连续6年获得最高等级,在主要信息通信基础设施综合水平评估中也获得了最高等级,但此次仍未能防止事故发生。
单从信息保护投资规模也难以判断安全水平。在2026年公示了信息保护现状的4大商业银行(KB国民、新韩、韩亚、友利)中,截至2025年底,信息保护投资额最高的是国民银行(433亿韩元),其后依次是韩亚银行(372亿韩元)、新韩银行(369亿韩元)和友利银行(364亿韩元)。然而,在这些银行中,近期连环黑客攻击中未被证实发生信息泄露的仅有友利银行一家。
Welcome储蓄银行截至2025年底的信息保护领域投资额为37亿韩元,虽然金额较商业银行少,但信息技术领域投资中信息保护领域的占比却高达15.8%。考虑到上述4大银行均未超过10%(国民8.2%、新韩7.5%、韩亚9.0%、友利9.1%),这一数值较高。但即便如此,Welcome储蓄银行在9月27日遭遇黑客攻击后,由于安全体系未能探测到攻击,直到10月2日在自我审查过程中才察觉到攻击事实。此次事故导致包括重复值在内的2299件法人客户信息外泄。
鉴于此,有意见指出,应当将评估标准从以数字为中心,转向实际运营水平和日常检查记录等指标。在2月科技部和KISA举办的《信息保护产业法》施行令听证会上也提出了此类观点。金融科技行业相关人士表示:“金融行业的黑客攻击每天都在发生,攻击技术在不断演进,通过防御方式应对的同时,检查安全活动的持续性至关重要。”